情報漏えいや不正アクセスの公表が相次ぎ、「うちの広報は大丈夫だろうか」と不安を感じていませんか。
広報担当者に必要なのは、情報漏えいは起こりうるという前提で、扱う情報とアカウントを管理し、もしものときに正しく公表できるよう備えておくことです。
この記事では、広報が扱う情報の棚卸しの方法、今日からできる5つの対策、情報漏えいが起きたときの報告期限と公表の手順を解説します。
なぜ今、広報担当者が情報の取り扱いを見直すべきなのか?
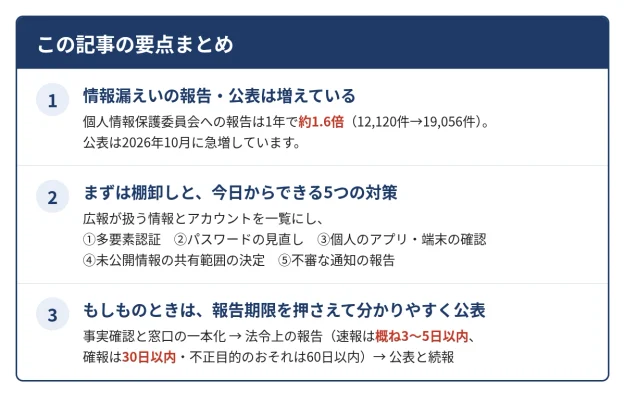
情報漏えいの報告は1年で約1.6倍に増え、公表は2026年10月に急増しました。広報が扱う情報とアカウントも、例外ではありません。
情報漏えいとは、本来は外に出てはいけない情報が、外部の人に知られる状態になることです。原因には、外部からの不正アクセスのほか、メールの誤送信や紛失もあります。なお、この記事では、個人情報保護委員会への届け出を「報告」、社外に向けて知らせることを「公表」と呼びます。
情報漏えいの報告・公表は増え続けている
アットクリッピング株式会社のWebクリッピングサービス「Clip Master」で自動収集・整理している「情報漏洩まとめ.site」では、2026年4月1日から10月22日までに企業・組織が公表した情報漏えい・不正アクセス・ランサムウェア被害などを1,483件掲載しています(2026年10月23日時点)。
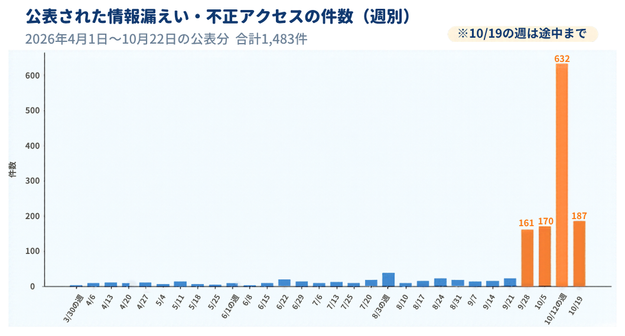
このうち外部攻撃に分類されたものは1,412件です。特に10月に入ってから公表が急増しており、10月12日からの1週間だけで632件が掲載されています。
個人情報保護委員会の年次報告によると、委員会が令和6年度に処理した漏えい等事案の報告は19,056件で、前年度の12,120件から、約1.6倍に増えています。
これらは、公表・報告された件数にすぎません。自分が使っているサービスの情報も、すでにどこかで漏れているかもしれない。そう考えて行動するのが現実的です。
広報は未公開情報と外部サービスのアカウントを多く扱う
広報の仕事は、多くを外部のサービスに頼っています。プレスリリースの配信、SNSの運用、メディアとの連絡などです。そのぶん、ID・パスワードで管理するアカウントも増えがちです。
SNSの公式アカウントが乗っ取られると、会社の名前で誤った情報が発信されるおそれがあります。発表前の情報が漏れれば、情報解禁日時(メディアに報道を待ってもらう日時)を守ってくれているメディアにも迷惑がかかります。
委託先や外部サービスから情報が漏れることもある
情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」では、組織にとっての脅威の1位が「ランサム攻撃による被害」でした。ランサム攻撃とは、データを使えない状態にして、元に戻す代わりに金銭を要求する攻撃です。2位は「サプライチェーンや委託先を狙った攻撃」で、取引先や委託先を足がかりに攻撃することを指します。
IPAは2026年10月9日にも注意喚起を出し、利用中の外部サービスの洗い出しや、アカウントの棚卸し、多要素認証の強化などを呼びかけています。
自社に問題がなくても、使っている外部サービスから情報が漏れることがあります。たとえば 2026年10月28日、メール配信サービス「アララ メッセージ」を提供するアララ株式会社が、不正アクセスを公表しました。
メールアドレス約301万件の流出を確認したとして、サービスを停止しています。外部サービスが急に停止する可能性も、考えておきましょう。
情報漏えいが起きたときは、公表のしかたで信頼が左右される
情報漏えいそのものも、企業の信頼を損ないます。そのうえで公表が遅れたり、説明が分かりにくかったりすると、さらに信頼を失います。逆に、事実と対応を誠実に伝えれば、被害を受けた人やメディアの理解を得やすくなります。
広報が扱う情報とアカウントは何がある?まず棚卸しから
対策の第一歩は、広報が扱う情報とアカウントを一覧にすることです。誰が、どこで、何を管理しているかが分かると、弱い部分が見えてきます。
棚卸しとは、持っているものを洗い出して、種類や量、状態を確認することです。次の表を参考に、あなたの部署の一覧を作ってみましょう。
| 種類 | 例 | 見直したいポイント |
|---|---|---|
| 未公開の発表情報 | 発表前のプレスリリース、決算・人事・新商品の資料 | 誰が見られるか、どこに保存しているか |
| メディアの連絡先 | 記者・編集部のメールアドレス、電話番号、名刺の情報 | 保存場所、共有範囲、古い情報が残っていないか |
| プレスリリース配信サービス | 配信サービスの会員アカウント | 多要素認証の有無、利用者と管理者 |
| SNSの公式アカウント | X、Instagram、Facebook、LINE公式アカウントなど | ログインできる人、連携しているアプリ |
| メール配信・問い合わせ窓口 | メールマガジン配信システム、問い合わせフォーム | 登録者情報の管理、委託先 |
| 共有フォルダ・チャット | クラウドストレージ、社内チャット | 共有リンクの公開範囲、外部の人の参加 |
| 外部パートナーとのやり取り | PR会社、制作会社、カメラマンへの資料共有 | 送付方法、プロジェクト終了後のデータの扱い |
チェックしてみましょう。あなたの会社のSNSの公式アカウントに、今ログインできる人を全員言えますか?すぐに答えられない場合は、棚卸しから始めるのがおすすめです。
一覧にすると、「前任者のアカウントのまま使っている」といった問題に気づきやすくなります。
今日からできる5つの対策
多要素認証、パスワードの見直し、個人のアプリ・端末の確認、共有範囲の決定、不審な通知の報告の5つです。どれも費用をかけずに始められます。
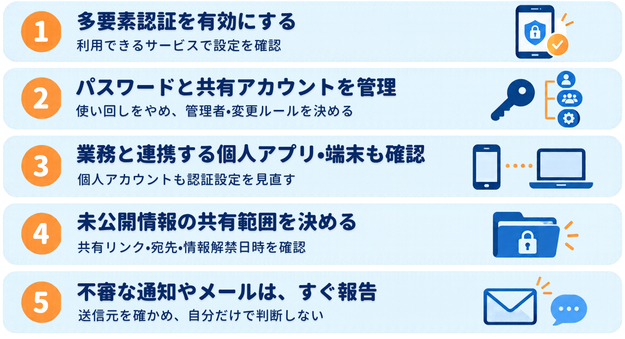
1. 多要素認証を有効にする
多要素認証とは、パスワードに加えて、スマートフォンに届く確認コードなど別の方法でも本人確認をする仕組みです。パスワードが漏れても、それだけではログインできなくなります。
配信サービス、SNSの公式アカウント、業務用のメール、クラウドストレージで、利用できるものは必ず有効にしましょう。フィッシング対策協議会の「フィッシング対策ガイドライン 2026年度版」でも、対策として多要素認証の採用を挙げています。
2. パスワードの使い回しをやめ、共有アカウントの管理方法を決める
複数のサービスで同じパスワードを使っていると、危険です。ひとつのサービスから漏れたパスワードで、ほかのサービスにも不正にログインされるおそれがあります。使い回しているパスワードは、今日のうちに変更しましょう。
SNSの公式アカウントなど、複数人で使うアカウントは、次のルールを決めておくと安心です。
- パスワードをチャットやメールに書いて送らない
- パスワード管理ツールなどで、決まった人だけが使えるようにする
- 担当者の異動・退職、外部パートナーとの契約終了のときは、パスワードを変更する
- 管理者権限を持つ人を最小限にし、誰が管理者かを記録しておく
3. 業務と連携している個人のアプリ・端末も確認する
個人のアカウントが乗っ取られると、そこから会社の情報が漏れるおそれがあります。たとえば、個人のSNSアカウントで公式アカウントを管理している場合です。個人のスマートフォンのLINEやGmailで、仕事の連絡をしている場合も当てはまります。
業務と連携している個人のアプリも、多要素認証とパスワードを確認しておきましょう。仕事に使うスマートフォンやパソコンは、画面ロックを設定し、 OSやアプリを最新の状態にしておきます。
紛失したときに、誰に連絡するかも決めておくと安心です。
4. 未公開情報の共有範囲を決める
発表前のプレスリリースや資料は、必要な人にだけ共有するのが基本です。次の点を見直しましょう。
- 共有リンクの公開範囲が「リンクを知っている全員」になっていないか
- 社外の人がいるチャットのグループで、未公開情報をやり取りしていないか
- メールの宛先を間違えないよう、送信前に確認する手順があるか
- メディアに解禁前の情報を渡すときは、情報解禁日時をはっきり伝えているか
情報解禁日時の伝え方は、「情報の鮮度」の記事で紹介しています。
5. 不審なログイン通知やメールに注意し、すぐに報告する
身に覚えのないログイン通知や、取引先・メディアを名乗る不審なメールには注意しましょう。こうしたメールは、フィッシング(本物を装ってID・パスワードなどをだまし取る手口)の可能性があります。リンクや添付ファイルを開く前に、送信元を確かめてください。
「何かおかしい」と感じたら、自分だけで判断せず、すぐに情報システムの担当者や上司に報告しましょう。早く報告すれば、そのぶん被害を小さくできます。報告した人を責めない雰囲気づくりも大切です。
情報漏えいが起きたら広報は何をすべき?対応の流れと報告期限
事実を確認して窓口を一本化し、法令上の報告期限を押さえたうえで、分かりやすく公表します。調査が進んだら、続報を出します。
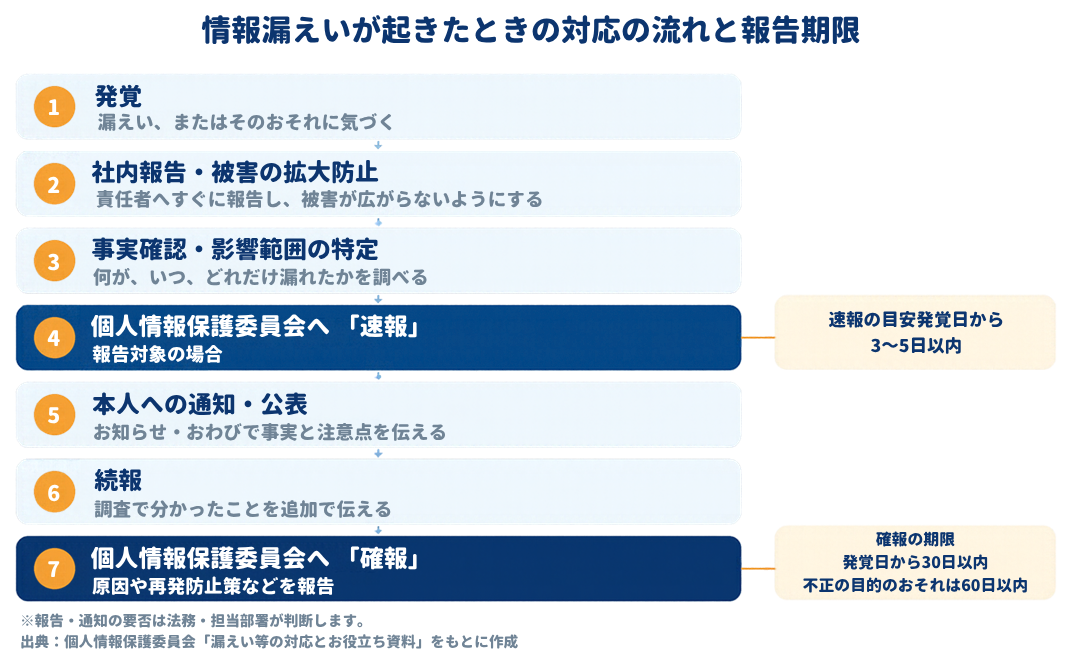
法令の対応は法務部門や個人情報の担当部署(以下、法務部門など)、技術的な調査は情報システムの担当部署と連携して進めましょう。法務部門がない場合は、経営層や顧問弁護士と相談します。個人情報保護委員会の「個人情報保護法相談ダイヤル」でも相談できます。
初動:事実を確認し、社内の情報を集める(図の①〜③)
まずは、何が起きているのか事実を確認します。個人情報保護委員会のガイドラインでは、漏えい等が発覚した場合に講ずべき措置として、次の5つを挙げています。広報がやることとあわせて確認しましょう。
| 講ずべき措置 | 広報がやること |
|---|---|
| 事業者内部における報告及び被害の拡大防止 | SNSの予約投稿やメール配信を止めるか確認する |
| 事実関係の調査及び原因の究明 | 確認できた事実と、調査中のことを分けて記録する |
| 影響範囲の特定 | 影響を受ける人や取引先を確認し、問い合わせを想定する |
| 再発防止策の検討及び実施 | 公表で伝える再発防止策の内容を、担当部署とすり合わせる |
| 個人情報保護委員会への報告及び本人への通知 | 報告のスケジュールを把握し、公表のタイミングを決める |
なお、ガイドラインでは、内容に応じて事実関係と再発防止策などを速やかに公表することが望ましい、ともされています。
広報は、確認できた事実を一か所に集め、社外への説明の窓口を一本化します。担当者によって説明が違うと、誤った情報が広がる原因になります。分かっていないことを、推測で話さないことも大切です。
法令上の報告と本人への通知を確認する(図の④・⑦)
漏えい等報告とは、個人データ(データベースなどで整理された個人情報)の漏えいなどが起きたときに、個人情報保護委員会へ報告する手続きのことです。個人情報保護法では、次の場合に、委員会への報告と本人(情報が漏れた人)への通知が必要になります。
- 要配慮個人情報(病歴など)が含まれる場合
- 不正に利用されると財産的な被害が生じるおそれがある場合(クレジットカード番号など)
- 不正の目的をもって行われたおそれがある場合(不正アクセスなど)
- 本人の数が1,000人を超える場合
いずれも、漏えいが発生した「おそれ」がある段階でも対象になります。報告は2段階です。ガイドラインでは、「速報」は事態を知った時点から概ね3〜5日以内、「確報」は30日以内とされています。不正の目的で行われたおそれがある場合、確報は60日以内です。
報告や通知が必要かどうかは、法務部門などが判断します。広報は報告のスケジュールを把握し、公表のタイミングや内容をすり合わせましょう。
※本記事は一般的な解説です。具体的な対応は、個人情報保護委員会の資料や専門家にご確認ください。
公表のタイミングと伝える項目(図の⑤)
公表の時期は、法律では決まっていません。ただし個人情報保護委員会は、二次被害の防止などの観点から、速やかに公表することが望ましいとしています。二次被害とは、漏れた情報が悪用されて起きる、詐欺メールなどの新たな被害のことです。
委員会への速報とあわせて、発覚から数日以内を目安に第一報を出せるよう準備しておきましょう。上場企業は、取引所の適時開示の対象になる場合もあります。
公表するときは、Webサイトのお知らせやプレスリリースで、次の項目を分かりやすく伝えます。
| 項目 | 内容 |
|---|---|
| 概要 | いつ、何が起きたか、どのように発覚したか |
| 漏えいした(おそれがある)情報 | 情報の種類(氏名、メールアドレスなど)と件数 |
| 原因 | 判明している範囲で。調査中の場合はその旨 |
| 二次被害の有無と注意のお願い | 不審なメールや電話への注意、パスワード変更のお願いなど |
| 対応状況と再発防止策 | 実施したこと、これから実施すること |
| 問い合わせ窓口 | 専用の窓口、受付時間 |
| おわび | 形式的な表現だけで終わらせず、誰に対して何をおわびするのかを明確にし、再発防止に取り組む姿勢まで明記する |
被害を受けた人が「自分は何をすればいいか」が分かるように書きましょう。専門用語は避け、注意してほしいことは具体的に伝えます。問い合わせが増えることを見込んで、窓口の体制も整えておきます。問い合わせ先の書き方は、「プレスリリースの問い合わせ先の書き方」も参考にしてください。
情報漏えいの第一報は、スピードと正確さの両立が求められます。 @Pressの「サポート配信」なら、専任スタッフが原稿の校正から配信まで代行。 特急オプションを使えば、最短5営業時間で配信できます。
続報を出す(図の⑥)
最初の公表の時点では、原因や影響の範囲が分かっていないことも少なくありません。分かっていないことは「調査中」と正直に伝え、調査が進んだら続報を出しましょう。次の続報の時期を示しておくと、問い合わせを減らす効果も期待できます。
最初の発表に誤りがあった場合は、速やかに訂正します。訂正の方法は「プレスリリースの修正・訂正の方法」で解説しています。
自社を装った不審なメールが出回ったら
漏れた情報を悪用して、自社や自社の従業員を装ったメールが送られることがあります。こうしたメールを確認したら、Webサイトのお知らせやSNSで、すぐに注意を呼びかけましょう。送信元のアドレスや件名などの特徴と、リンクや添付ファイルを開かないでほしいことを具体的に伝えます。
平時に準備しておきたいことチェックリスト
「対策の確認」と「有事への備え」の2つに分けて確認します。できていない項目から、順番に取り組みましょう。
「対策の確認」は、棚卸しと5つの対策ができているかの確認です。「有事への備え」は、情報漏えいが起きたときにすぐ動くための準備です。
【対策の確認】棚卸しと5つの対策ができているか
- ☐ 広報が扱う情報とアカウントの一覧がある
- ☐ 主なアカウントで多要素認証を有効にしている
- ☐ パスワードを使い回しているアカウントがない
- ☐ 共有アカウントの管理者と、パスワードを変更するタイミングが決まっている
- ☐ 業務と連携している個人のアプリ・端末を確認した
- ☐ 未公開情報の共有範囲と、共有リンクの公開範囲を確認した
- ☐ 不審な通知・メールに気づいたときの報告先が決まっている
【有事への備え】情報漏えいが起きたときにすぐ動けるか
- ☐ 情報漏えいが起きたときの社内の連絡体制(誰に、どの順で知らせるか)が決まっている
- ☐ 法務・情報システムの担当部署と、役割分担を確認している
- ☐ お知らせ・おわび文のひな形がある
- ☐ Webサイトにお知らせを掲載する手順と担当者が決まっている
- ☐ 問い合わせ窓口の設置方法(電話・メール・フォーム)を決めている
- ☐ メール配信など、外部サービスが止まったときの代わりの連絡手段を考えている
危機管理広報の全体像は、「危機管理広報とは?適切なリスクマネジメントでトラブルを未然に防ぐ」で解説しています。
よくある質問
情報漏えいの公表や報告期限、対策について、広報担当者からよく聞かれる4つの質問をまとめました。
Q. 情報漏えいは、必ず公表しなければいけませんか?
A. 法律で義務とされているのは、主に個人情報保護委員会への報告と本人への通知です。ただし個人情報保護委員会は、事案の内容などに応じて、事実関係と再発防止策などを速やかに公表することが望ましいとしています。公表するかどうかは、法務部門や経営層と相談して決めましょう。
Q. 原因が分からないうちに公表してもいいですか?
A. 二次被害を防ぐために、早く知らせたほうがよい場合もあります。分かっている事実と調査中のことを分けて伝え、調査が進んだら続報を出しましょう。推測で原因を書くと、あとで訂正が必要になるおそれがあります。
Q. 個人情報保護委員会への報告期限はいつですか?
A. 個人情報保護委員会のガイドラインでは、速報は事態を知った時点から概ね3〜5日以内、確報は30日以内とされています。不正アクセスなど、不正の目的で行われたおそれがある場合、確報は60日以内です。
Q. 小さな会社の広報でも、対策は必要ですか?
A. 必要です。攻撃は企業の規模に関係なく行われ、利用している外部サービスから情報が漏れることもあります。多要素認証の設定やパスワードの見直しなら、今日からすぐに始められます。
さいごに
広報が見直したい情報の取り扱いは、「棚卸し」「5つの対策」「もしものときの対応」の3つです。
この記事で紹介した内容を振り返ります。
- 棚卸し:未公開の発表情報、メディアの連絡先、配信サービスやSNSのアカウントなど、広報が扱う情報とアカウントを一覧にする
- 5つの対策:多要素認証、パスワードの見直し、個人のアプリ・端末の確認、共有範囲の決定、不審な通知の報告
- もしものときの対応:事実確認と窓口の一本化、法令上の報告期限の確認、分かりやすい公表と続報
どれも、特別な費用をかけずに始められるものです。まずはチェックリストで、できていない項目がないか確認してみてください。
@Pressは、累計40,000社にご利用いただいているプレスリリース配信サービスです。 原稿作成のサポートから最短5営業時間での配信まで、ご相談ベースで承っています。
関連記事
- 危機管理広報とは?平時の準備とマニュアルの作り方、緊急時の初動対応を解説
- プレスリリースの修正・訂正の方法
- プレスリリースの問い合わせ先の書き方
- 情報の鮮度を意識しよう
- プレスリリース作成時の注意点|景品表示法に抵触する表現を使っていませんか?
参考資料
- 情報漏洩まとめ.site(powered by ClipMaster):https://jouhourouei.clipmaster.jp/ (2026年10月23日閲覧)
- 個人情報保護委員会「個人情報保護法相談ダイヤル」03-6457-9849
- 個人情報保護委員会「令和6年度 年次報告」:https://www.ppc.go.jp/aboutus/report/annual_report_2024
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」:https://www.ppc.go.jp/personalinfo/legal/leakAction/
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」:https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」:https://www.ipa.go.jp/security/10threats/10threats2026.html
- 情報処理推進機構(IPA)「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日):https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html
- アララ株式会社「お知らせ」(2026年10月28日〜11月4日の不正アクセスに関するお知らせ):https://am.arara.com/info/news/
- フィッシング対策協議会「フィッシング対策ガイドライン 2026年度版」:https://www.antiphishing.jp/report/guideline/antiphishing_guideline2026.html
この記事について
執筆:PR Hack編集部(運営:ソーシャルワイヤー株式会社。プレスリリース配信サービス「@Press」を運営)